IT aus Bayern & Österreich
IT-Sicherheit für den Mittelstand
Technischer Schutz, laufende Überwachung und ein Plan für den Ernstfall. Dazu Beratung nach ISO 27001 von einem Systemhaus, das selbst danach zertifiziert ist.
Oder direkt anrufen: +49 9951 602 400
Beratung wieder Mo ab 8 UhrNotfälle: rund um die Uhr
- selbst zertifiziertISO 27001
- Security-MonitoringSIEM
- Aufbau und BetreuungISMS
Kunden von S.WERK
Was uns Kunden beim ersten Gespräch erzählen
-
„Die Versicherung will Nachweise, die wir nicht haben.“
Wir bringen Ihre Schutzmaßnahmen auf Stand und dokumentieren sie so, dass Versicherer und Auditoren damit arbeiten können.
-
„Ein Kunde verlangt von uns ISO 27001 oder NIS-2.“
Wir bauen mit Ihnen ein Informationssicherheits-Managementsystem auf, das zu Ihrer Größe passt.
-
„Wir wüssten nicht, was bei einem Angriff zu tun ist.“
Wir schreiben mit Ihnen einen Notfallplan und proben ihn, bevor Sie ihn brauchen.
Leistungsumfang
Technik, Organisation und Betrieb
Zur Sicherheit gehören Technik, klare Abläufe und laufende Kontrolle. Wir kümmern uns um alle drei.
-
Schutz der Systeme
Firewall, Virenschutz, Contentfilter, Angriffserkennung und Festplattenverschlüsselung.
-
Zugänge und Identitäten
Mehrfaktor-Anmeldung, Zertifikate (PKI), sicherer Fernzugriff per VPN und Zugangskontrolle für LAN und WLAN.
-
E-Mail und Daten
Verschlüsselte E-Mail und Schutz vor Datenabfluss (DLP).
-
Security-Monitoring
Auffälligkeiten werden zentral gesammelt und ausgewertet (SIEM), damit Angriffe früh auffallen.
-
Informationssicherheit
ISMS nach ISO 27001 oder BSI IT-Grundschutz, Risikoanalysen, Audits und auf Wunsch ein externer Informationssicherheitsbeauftragter.
-
Notfallmanagement
Notfallhandbuch, Notfallübungen und Schulungen, damit Ihre Mitarbeitenden Angriffe erkennen.
Ablauf
So gehen wir vor
Zuerst schauen wir, wo Sie stehen. Dann gehen wir das Wichtigste an.
Bestandsaufnahme
Wir prüfen Technik, Zugänge und Abläufe. Auf Wunsch mit Penetrationstest.
Risikobewertung
Sie bekommen eine Liste der Schwachstellen, sortiert danach, was im Ernstfall am meisten kostet.
Umsetzung
Wir schließen die Lücken in der vereinbarten Reihenfolge und dokumentieren jede Maßnahme.
Betrieb und Überwachung
Als Managed Security Service bei Ihnen oder aus unserem Rechenzentrum. Mit regelmäßigem Bericht.
Über S.WERK
Ein Systemhaus aus Niederbayern, mit festen Ansprechpartnern
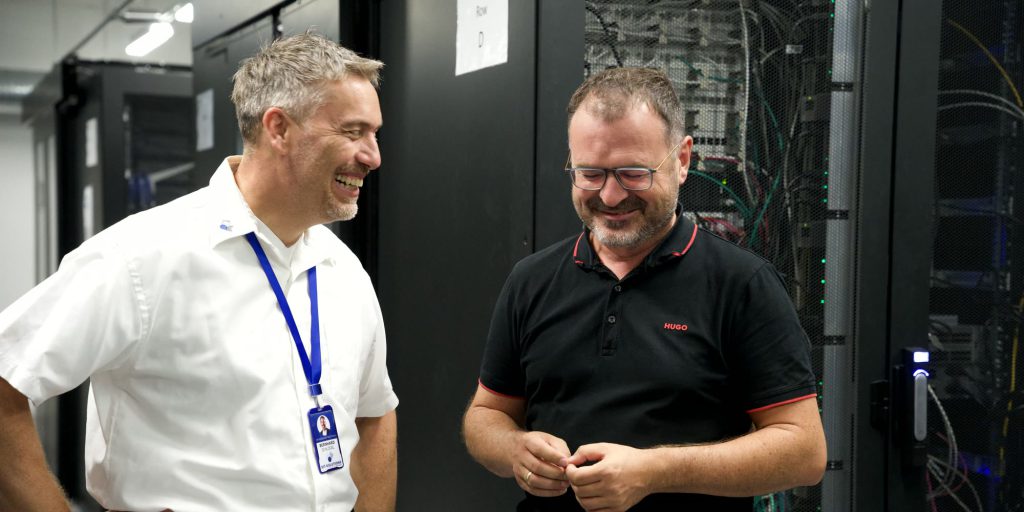
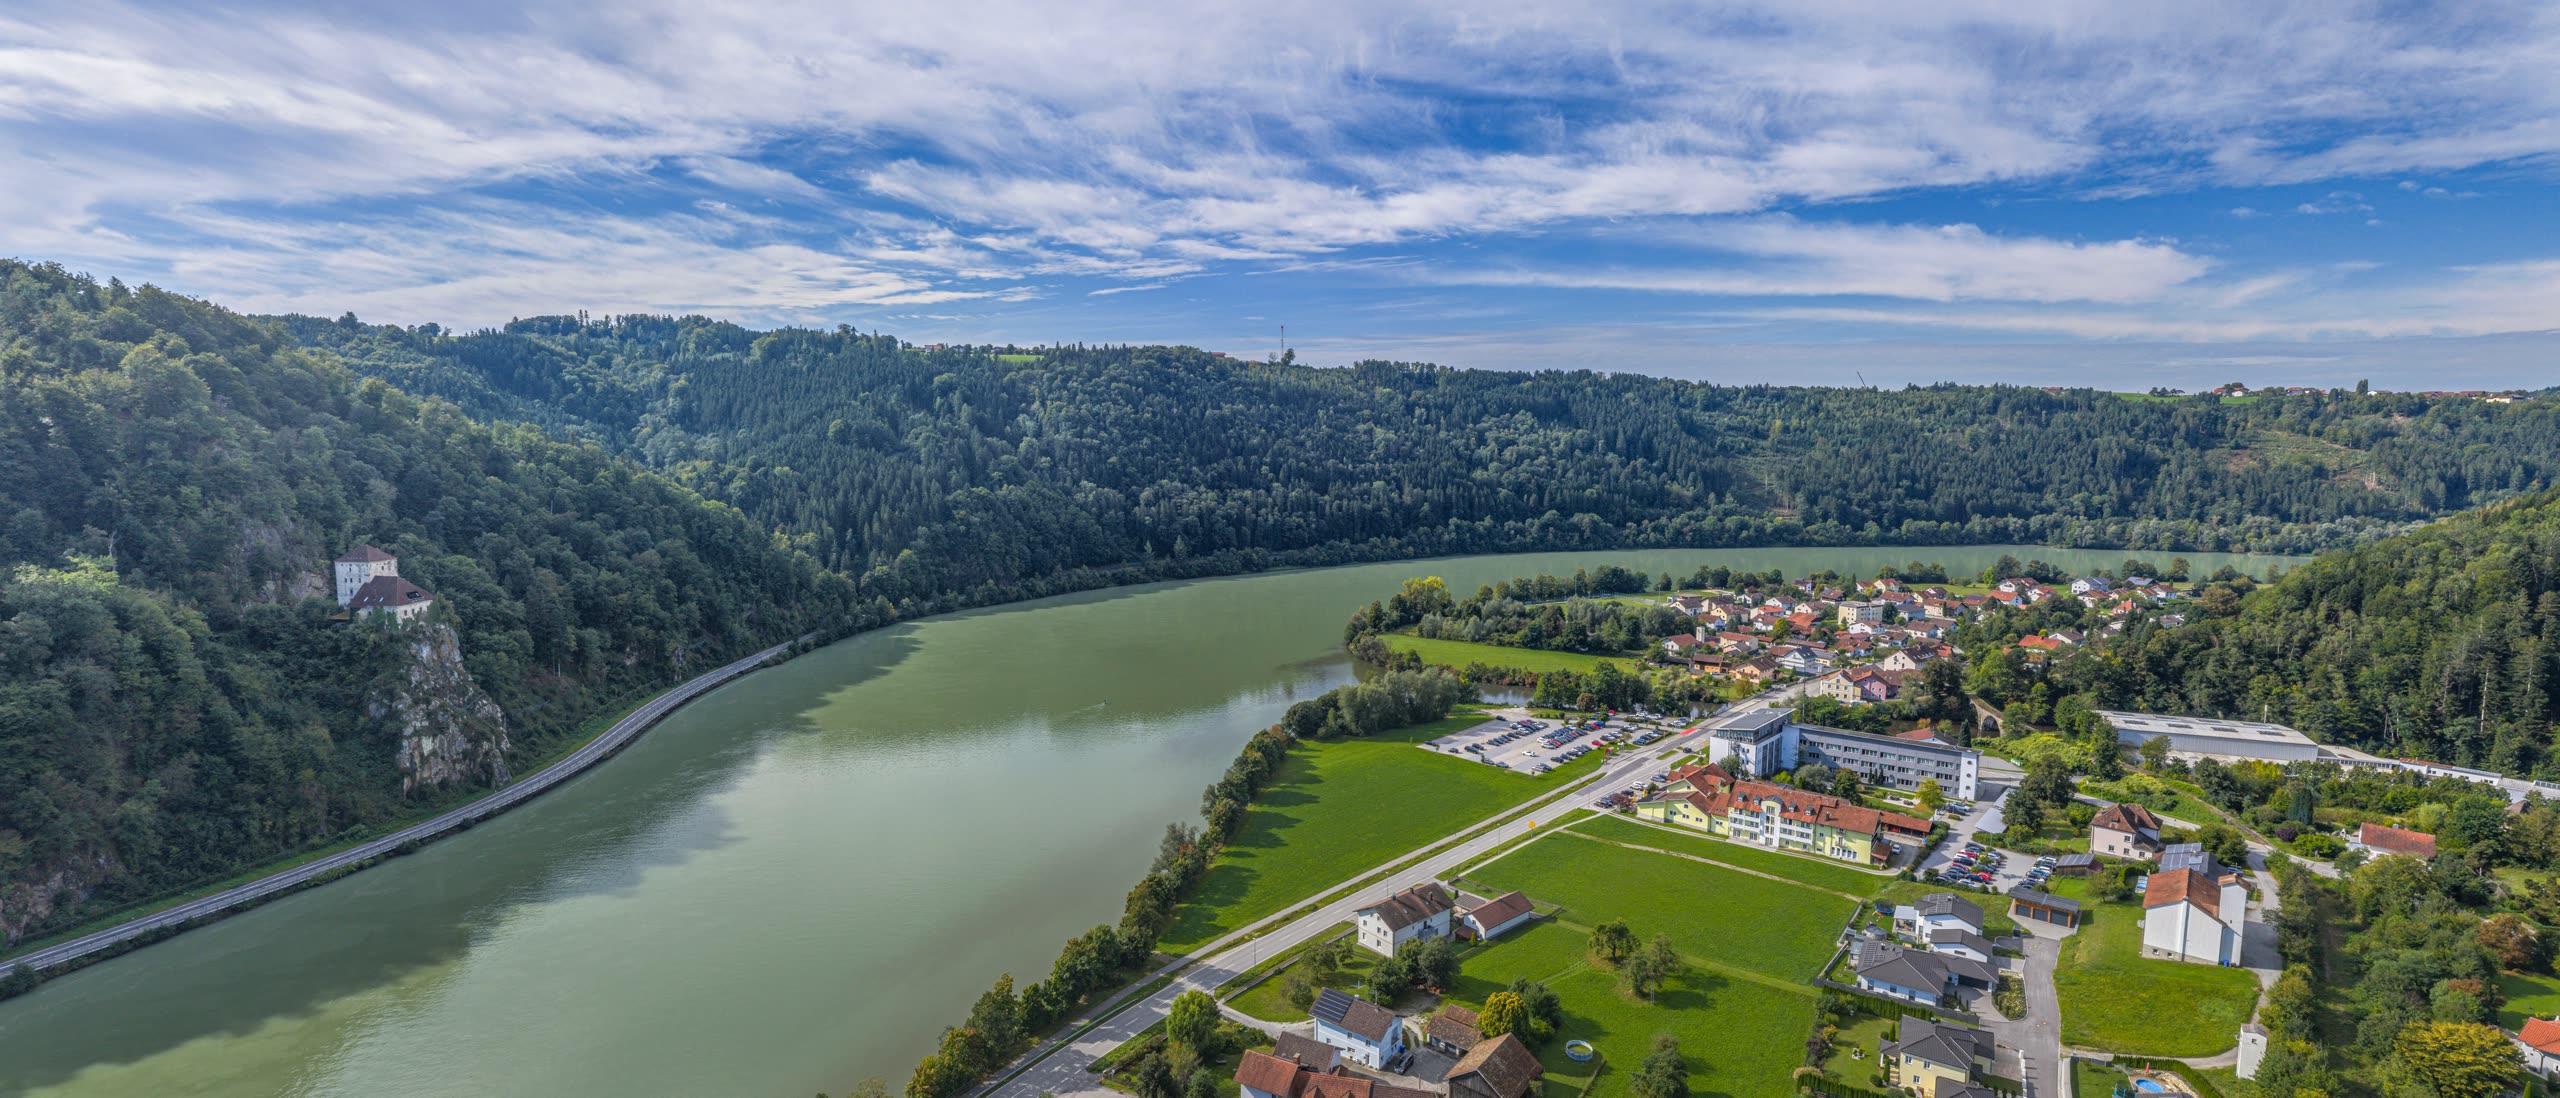
Inhabergeführt, seit 2008 in Pilsting zu Hause und mit einem Standort in Linz. Sie sprechen mit Menschen, die Ihre Umgebung kennen, und Ihre Daten liegen in unseren eigenen Rechenzentren in München, Nürnberg und Linz.
- inhabergeführtseit 2008
- eigene Rechenzentren3
- zertifiziertISO 27001
Häufige Fragen
Betrifft uns NIS-2?
Das hängt von Branche, Größe und Ihren Kunden ab. Viele Betriebe sind über die Lieferkette betroffen, ohne es zu wissen. Wir prüfen das mit Ihnen im Erstgespräch.
Brauchen wir eine ISO-27001-Zertifizierung?
Nicht jeder Betrieb braucht das Zertifikat. Die Grundlagen eines ISMS helfen aber fast immer, auch gegenüber Versicherern und Kunden. Wir empfehlen, was zu Ihrer Größe passt.
Was ist ein externer Informationssicherheitsbeauftragter?
Eine Person von uns übernimmt die Rolle des Sicherheitsbeauftragten in Ihrem Unternehmen: Sie kümmert sich um Richtlinien, Risiken und Schulungen und ist Ansprechpartner für Prüfer.
Was passiert bei einem Angriff?
Sie melden sich bei uns, wir grenzen den Schaden ein, stellen die Systeme wieder her und dokumentieren den Vorfall. Mit einem geprobten Notfallplan geht das deutlich schneller.
Ist S.WERK selbst zertifiziert?
Ja, S.WERK ist nach ISO/IEC 27001 zertifiziert. Unser IT-Service-Management arbeitet nach ITIL.
Wo steht Ihre IT-Sicherheit heute?
In einem ersten Gespräch erfahren Sie, wo Sie stehen und was als Erstes wichtig ist.
Bestandskunde mit einer Störung? Direkt zum Support.